
Si la conquête spatiale démontre la puissance de ses acteurs, de nouveaux risques exposent désormais leurs vulnérabilités : après 64 ans d’insouciance depuis le lancement de Spoutnik, le réveil est brutal. Chaque jour, nous utilisons en moyenne 45 satellites pour téléphoner, naviguer sur Internet et payer par carte bancaire. Leur emploi s’est généralisé tant pour les applications civiles que pour les opérations militaires. Alors que les conflits et les attaques informatiques font désormais partie du quotidien des terriens, l’espace peut sembler préservé. Pourtant, les satellites ne sont pas épargnés au regard de leur surface d’exposition. Ils sont soumis à de nombreuses menaces, avant tout par leur nature, mais également par le développement des cyberattaques, et aux risques d’arsenalisation.
Déjà en 2016, le think tank Chatham House décrivait une situation alarmante dans son rapport sur le matériel orbital : « Une grande partie de l’infrastructure est là-haut sans qu’on puisse faire quoi que ce soit – ce sont des technologies très anciennes, et aucune protection cyber n’y a été incluse. (1) » Afin de mieux comprendre cette passivité et les menaces satellitaires, un éclairage sur les spécificités et les faiblesses d’un astronef s’impose.
Des règles immuables sont communes à toutes les plates-formes spatiales : elles ne volent pas, mais tournent en orbite ; elles demeurent physiquement accessibles de manière marginale et sont assujetties aux lois de Kepler pendant toute leur vie opérationnelle.
Le centre de gravité d’un dispositif spatial se situe au sol. Les attaques de satellites peuvent s’opérer depuis le segment sol (2), l’atmosphère ou l’espace. La plus aisée reste l’offensive sur les stations. L’accès au SI (Système d’information) s’effectue via ses interconnexions : l’interface peut être minimaliste et avec des données cryptées, comme le signal GNSS (Géolocalisation et navigation par un système de satellites) de la constellation Galileo ; ou beaucoup plus ouverte comme pour une solution de diffusion de l’Internet. La compromission d’une station suit alors les étapes classiques de la kill chain.
La technologie satellitaire évolue plus lentement que l’informatique. Les astronefs sont conçus avec une longue durée de vie, de cinq à vingt ans. Une gamme de solutions cybernétiques peut être intégrée lors de leur construction, mais elle demeure limitée, car la mise à jour est impossible : le MCS (Maintien en condition de sécurité de matériel ou logiciel) est inclus dans les composants du segment sol et utilisateurs, mais des éléments restent immuables comme les clés mères et les algorithmes embarqués.
La chaîne logistique devient internationale et difficile à maîtriser de manière exhaustive. Plusieurs chaînes sont indispensables : celles liées à la construction, aux SI des stations sol et au processus de lancement. À cette complexité s’ajoute la coopération internationale destinée à mutualiser les coûts. De telle manière, l’introduction de composants ou de logiciels malveillants de type backdoor n’est pas insurmontable pour un acteur motivé.
De plus, les faiblesses divergent selon le modèle des satellites, souvent liées à un souci d’économie. L’accès à l’espace se démocratise. Les nouvelles technologies liées aux lancements et aux astronefs diminuent le prix du ticket d’entrée grâce aux lanceurs réutilisables et à une nouvelle génération de microsatellites (3). Les opérateurs privés s’invitent aux côtés des agences gouvernementales ; la cohérence économique prime alors l’enjeu de puissance.
Astronefs militaires, civils ou à double usage. Les modèles militaires sont généralement bien protégés avec une analyse de risque poussée et sont conçus comme de véritables forteresses (4). Leur mise en service engage des dépenses considérables : le poids diminue, mais reste élevé (5), le développement se révèle complexe, car le système d’information embarque plusieurs technologies, et enfin l’astronef doit durer. Ce n’est pas toujours le cas des systèmes commerciaux alors même qu’ils sont de plus en plus utilisés à des fins militaires. Dans ce contexte, la question du satellite dual (civil et militaire) se pose, car l’analyse des menaces est moindre et l’architecture des systèmes d’information souvent perfectible. Bien que les charges utiles soient séparées, elles partagent la même plate-forme (ou bus) ; et selon la conception, le réseau qui les relie peut devenir de moins en moins étanche. Pour cette raison, la constellation Pléiades (6) a fait l’objet d’une attention particulière. Ces différences de protection s’expliquent également par l’absence de normes. La sécurité demeure le maillon faible, car il n’existe ni standard ni réglementation qui s’impose aux opérateurs commerciaux, soucieux de réduire les coûts. Cette logique de rentabilité, piégeuse, prime tout au long de la chaîne de production ; le prix de la mise en œuvre des mesures de protection peut rivaliser avec la valeur de la mission et n’aurait guère de sens économique. Enfin, c’est la totalité des systèmes d’information des objets spatiaux qui doit être mise à jour. Les astronefs déjà positionnés en orbite y resteront jusqu’à leur remplacement par la génération suivante. La continuité de fonctionnement sera privilégiée quitte à perdre la composante.
Principales menaces : la guerre électronique et les offensives cybernétiques
La cybersécurité satellitaire s’avère complexe tant la surface d’attaque reste importante, car elle compte le prototype spatial et son segment sol. Le satellite se compose d’une charge utile définie pour la mission et d’une plate-forme pour le support (fourniture d’énergie, propulsion, contrôle thermique, maintien de l’orientation et communications). Les stations du segment sol et leur réseau tentaculaire assurent l’interface avec l’astronef.
Les incidents surviennent avec une plus grande fréquence. Comme dans d’autres domaines, tels que l’industrie nucléaire civile, le manque de documentation ou de signalement d’évènements cybernétiques a conduit à un faux sentiment de sécurité. Les craintes, quant à elles, existent et se propagent dans la communauté spatiale à mesure que les incidents augmentent. Une offensive informatique peut affecter soit les services rendus par le satellite, soit l’objet lui-même. Ainsi le brouillage, l’usurpation et l’interception viennent amoindrir l’avantage technologique des liaisons satellitaires ; la compromission peut endommager l’astronef.
Le brouillage est comparable aux actions de déni de service : le signal est surchargé pour interrompre la communication sur la liaison descendante ou montante. Cette technique se vulgarise sur les signaux GNSS. Les applications civiles sont incertaines, car elles n’ont pas été initialement conçues avec la sécurité à l’esprit ; mais le secteur militaire n’est pas épargné.
Le pirate se contente souvent d’outils simples disponibles dans le commerce, car « les brouilleurs à bas prix placés au bon endroit peuvent faire des ravages avec les signaux GPS entrants, qui sont souvent assez faibles » constate le colonel Richard Zellmann, commandant de la 1re brigade spatiale américaine (7). Près de 70 % des systèmes de combat majeurs de l’US Army dépendent de signaux émis depuis l’espace. La DARPA (Defense advanced research projects agency) développe un outil alternatif de navigation et de chronométrage précis, pseudo-satellitaire, avec des drones HALE (haute altitude longue endurance).
Au-delà de l’interruption de service, l’usurpation a pour objectif de se faire passer pour le satellite. Cette technique implique à la fois de brouiller le signal utile, de s’y substituer et d’être indiscernable. L’attaquant envoie un signal contenant des données fausses, mais apparemment vraies, reçues comme légitimes par la victime. L’usurpation permet par exemple de manipuler les instruments de navigation. Lors d’une démonstration en 2013, Todd Humphreys, de l’université du Texas, a conçu un dispositif de laboratoire pour diffuser des signaux GNSS contrefaits, légèrement plus forts que les vrais (8). Dans des conditions maîtrisées, il a pris le contrôle du système de navigation d’un yacht de luxe en le forçant à se verrouiller sur le faux signal. Cette technique aurait été employée dans la série de collisions dans lesquelles ont été impliqués des navires américains en Asie du Sud-Est en 2017 (9).
Ces deux attaques précédentes rendent donc sourd et aveugle ; l’interception, elle, permet la surveillance. L’écoute d’un signal à des fins de renseignement peut aujourd’hui capturer un signal satellitaire via des procédés relativement aisés et peu coûteux. L’avènement de la radio logicielle ou SDR (Software defined radio) a vulgarisé la technique et une communauté SDR s’est développée depuis 2009 (10). De nombreux outils open source sont disponibles. L’un des cas les plus connus concerne le logiciel SkyGrabber, vendu par l’entreprise russe Sky Software au prix de 26 dollars, qui a été utilisé en Irak et en Afghanistan pour capturer des flux satellitaires de drones Predator (11). L’interception est le préalable à toute tentative de compromission d’un système.
La compromission peut cibler les systèmes d’information du satellite. Objectif ultime, le système de C2 (Contrôle, commande), chargé du pilotage, passe aux ordres du pirate qui peut choisir la prise en otage ou la destruction. Ce scénario s’est déroulé en 1998 avec le modèle américano-allemand ROSAT X‑Ray. Les ordinateurs du Goddard Space Flight Center ont été infiltrés et les panneaux solaires réorientés directement vers le Soleil pour « griller » la batterie. Le satellite inutilisable s’est finalement écrasé sur Terre en 2011.
Le contrôle cinétique permet également le rançonnement. En 1999, l’astronef SkyNet appartenant au réseau de communication de l’armée britannique a été piraté et une rançon aurait été exigée après qu’il a été déplacé de son orbite (12). Depuis, les prises de contrôle s’amplifient, comme avec les modèles américains LandSat‑7 et Terra EOS AM‑1 (13).
Militarisation de l’espace : de nouvelles armes
Avec la militarisation de l’espace, le cube orbital devient une cible de choix. Les grandes puissances spatiales ont développé depuis la fin des années 2000 des capacités de neutralisation des astronefs, avec une certaine accélération ces dernières années, comme l’explique le rapport Moon de l’OTAN (14).
L’ASAT (missile antisatellite) détruit un objet en orbite basse, entre 300 km et 2 000 km. Le système de lancement peut être fixe ou mobile au sol, mais pourrait également être opéré depuis un avion. Le 27 mars 2019, l’Inde est devenue le quatrième pays, après les États-Unis, la Russie et la Chine, à prouver cette capacité de destruction (15). Ce type d’attaque est à double tranchant : d’une part, les innombrables débris générés mettent en péril tous les astronefs par le syndrome de Kessler ; d’autre part, les orbites hautes sont encore – provisoirement – préservées au regard des technologies en vigueur à l’heure actuelle.
L’AED (Arme à énergie dirigée) recouvre les armes utilisant des lasers ou un faisceau micro-ondes. Une AED présente nombre d’atouts : la fulgurance (vitesse de la lumière), l’immatérialité de l’énergie et le coût très limité de l’emploi. Si les effets atmosphériques constituent une limitation majeure, l’exploitation dans le vide spatial s’avère pertinente.
L’arme laser échauffe une surface du satellite comme les panneaux solaires ou les fenêtres optiques : le laser peut perturber un objet indiscret en l’aveuglant, l’endommager pour le rendre temporairement inopérant ou le détruire.
Depuis 2016, l’ONERA (Office national d’études et de recherches aérospatiales) explore cette arme pour la France (16) : un tir depuis le sol a mis momentanément hors service un Spot, modèle de télédétection. À terme, les systèmes lasers se déploieront en mode embarqué.
Par ailleurs, une nouvelle gamme de systèmes spatiaux se développe. Elle vise à produire des effets temporaires ou permanents sur d’autres engins spatiaux.
Le drone spatial revêt un usage ambigu, à l’instar du prototype américain X‑37. Si sa mission est officiellement d’intervenir au profit d’autres objets spatiaux, cet astronef bénéficie d’une grande mobilité dans l’espace et il peut être comparé à une base avancée. Il peut s’approcher de n’importe quel satellite, tout en mettant lui-même en place ou en orbite d’autres structures, de plus petite taille, qui pourraient être destinées à des opérations de destruction. La Russie et la Chine développent également cette technologie.
Le butineur espion opère par rapprochement orbital vers sa victime. En 2018, la ministre française des Armées a dénoncé la tentative de l’astronef russe Luch Olymp qui tentait de percer les communications cryptées du modèle militaire ATHENA-FIDUS. Les nanopatrouilleurs, prévus par la France, se déploieraient en essaim à quelques kilomètres autour des gros satellites. Ces petits engins pourraient patrouiller autour des modèles militaires afin de prévenir une menace potentielle et pourraient emporter des systèmes de neutralisation. Leur entrée en service est prévue à partir de 2023 (17).
L’astronef de maintenance emploie la technologie robotique pour la réparation de satellites et l’élimination des débris. L’usage de ce bras articulé se veut pacifique, mais pourrait avoir des fins militaires. En octobre 2019, le remorqueur MEV‑1 s’est fixé sur Intelsat‑901 pour lui permettre de poursuivre sa mission malgré le manque de carburant. Cet évènement reste d’autant plus marquant que le modèle Intelsat n’a jamais été conçu pour ce type d’amarrage (18).
La cyberdéfense et la sécurité de l’espace sont donc inextricablement liées et les données numériques demeurent un enjeu commun, car elles représentent le carburant et le produit de toute activité spatiale. Si les satellites venaient à faire défaut, nombre de services s’effondreraient. Sans eux disparaîtrait également ce qui contribue largement à la supériorité des forces armées occidentales. Les satellites sont finalement encore très vulnérables, sauf dans certains systèmes haut de gamme. Face aux cybermenaces, le « no encryption, no fly » s’applique. Le chiffrement des données semble être une première réponse aux attaques majeures, bien qu’il y ait des limites.
En outre, la militarisation de l’espace impose de nouvelles stratégies et certainement des progrès technologiques : la loi de Fuller pose la question de la miniaturisation des armes embarquées ou de leur déport dans un espace déjà bien encombré. À l’ère du New Space, la résistance d’un système se mesure toujours en son point le plus faible.
Notes
(1) David Livingstone et Patricia Lewis, « Space, the Final Frontier for Cybersecurity? », International Security Department, Chatham House, septembre 2016.
(2) Les stations terrestres regroupent le centre de contrôle (coordonne les opérations de lancement, de contrôle et de commande du satellite), le centre de contrôle de mission (assure le maintien en service opérationnel d’une charge utile en orbite), le centre de pilotage de la charge utile (élabore les plans de programmation) et le centre de réception (stocke et calcule les données transmises depuis l’espace).
(3) Vous pouvez avoir votre propre satellite en orbite pour environ 50 000 dollars grâce à l’émergence du CubeSat, une classe de nanosatellites qui ont la forme d’un cube de 10 cm et pesant 1,5 kg.
(4) Les satellites militaires ou classés, comme MilSat et GovSat, font partie des mieux équipés contre les cyberattaques. Depuis 2018, la France modernise et remplace les satellites d’observation (CSO), de télécommunication (SYRACUSE), d’écoutes électromagnétiques et le radar de surveillance spatiale GRAVES.
(5) Date du lancement, nom, poids (en kg) d’un exemplaire : 2005-2006, SYRACUSE (3 725) ; 2011-2012, Pléiades (970) ; 2014-2020, Galileo (733) ; 2018, CSO 1 (3 500).
(6) Les jumeaux Pléiades 1A (2011) et Pléiades 1B (2012) fournissent des produits optiques de très haute résolution en un temps record, avec une capacité de revisite quotidienne.
(7) « US military imagines war without GPS », www.todayonline.com, 19 décembre 2017.
(8) Andrew Couts, « Want to see this $80 million super yacht sink? With GPS spoofing, now you can! », www.digitaltrends.com, 30 juillet 2013.
(9) « Series of U.S. warship collisions raise fears of cyberattacks on military », www.japantimes.co.jp, 23 août 2017.
(10) En 2009, lors d’une conférence BlackHat à Las Vegas, le chercheur en sécurité Adam Laurie fit la démonstration d’une écoute de flux transmis par satellite en s’armant simplement d’un matériel commun et accessible à tous.
(11) Siobhan Gorman, Yochi J. Dreazen et August Cole, « Insurgents Hack U.S. Drones », www.wsj.com, 17 décembre 2009.
(12) Lev Grossman, « Did Hackers Hijack a British Military Satellite? », content.time.com, 1er mars 1999.
(13) « Hackers infiltrate two US satellites, achieving all steps required to command the satellite », www.dailymail.co.uk, 30 octobre 2011.
(14) Madeleine Moon, « Domaine spatial et défense alliée », assemblée parlementaire de l’OTAN, 162DSCFC, 8 octobre 2017.
(15) Sanjeev Miglani et Krishna N. Das, « Modi hails India as military space power after anti-satellite missile test », Reuters, 27 mars 2019.
(16) « L’Espace : nouveau théâtre militaire », ONERA, 14 mai 2019.
(17) Discours de la ministre des Armées, Florence Parly, « Présentation de la stratégie spatiale de défense », www.defense.gouv.fr, 25 juillet 2019.
(18) Geneviève Fournier, « La mission dépannage dans l’espace est lancée, MEV-1 est sur orbite », https://siecledigital.fr, 10 octobre 2019.
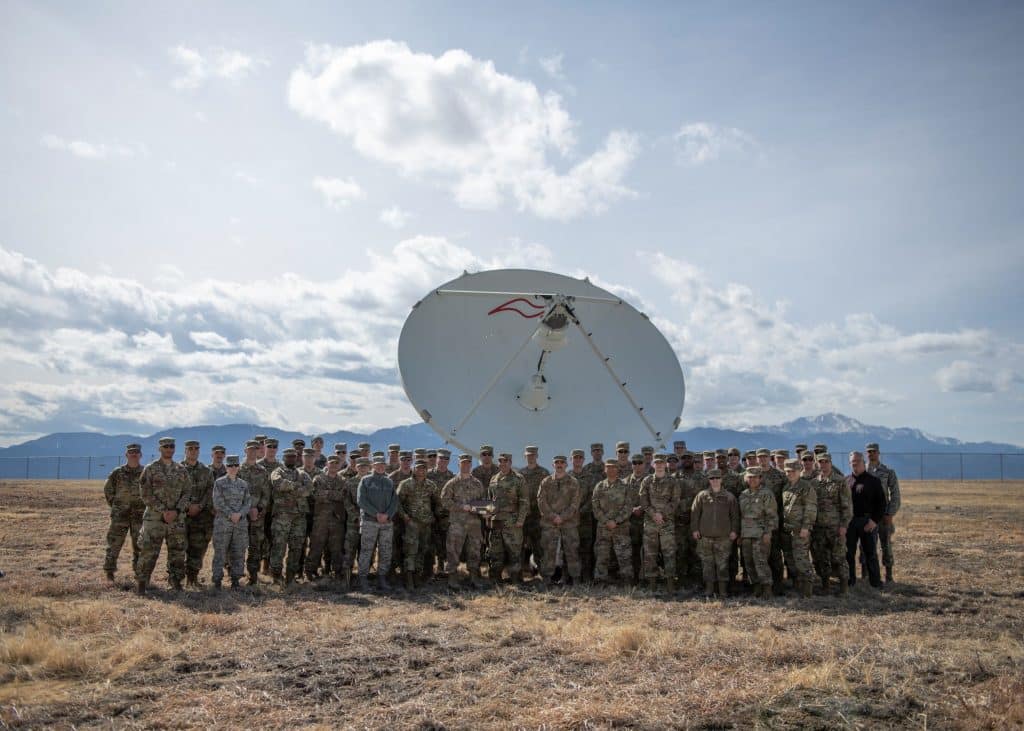
Légende de la photo en première page ; Conçu par L3 Harris, le CCS B10.2, système de brouillage des communications par satellite, est opérationnel depuis mars 2020.
Il succède au CCS B10.1, opérationnel depuis 2014. (© US Space Force)