Fin 2023, le commandant en chef des forces armées ukrainiennes, le général Valerii Zaluzhny, popularisait une formule appelée à marquer les esprits : celle de la « transparence du champ de bataille »(1). Selon lui, l’évolution récente des technologies de surveillance et de communication tendrait à lever progressivement le « brouillard de la guerre » décrit par Clausewitz. Dans un environnement saturé de capteurs, de drones et de moyens de renseignement technique, chaque camp serait désormais en mesure d’observer en permanence les mouvements et de deviner les intentions de l’adversaire. Le général résumait cette situation par une formule devenue célèbre : « Nous voyons tout ce que fait l’ennemi et lui voit tout ce que nous faisons ».
Cette vision repose sur l’idée que la généralisation des capteurs, des satellites commerciaux, des drones d’observation et des moyens de guerre électronique créerait un espace informationnel quasi‑transparent. Dans cette perspective, la supériorité opérationnelle reposerait aussi sur la capacité à collecter, traiter et diffuser rapidement la bonne information.
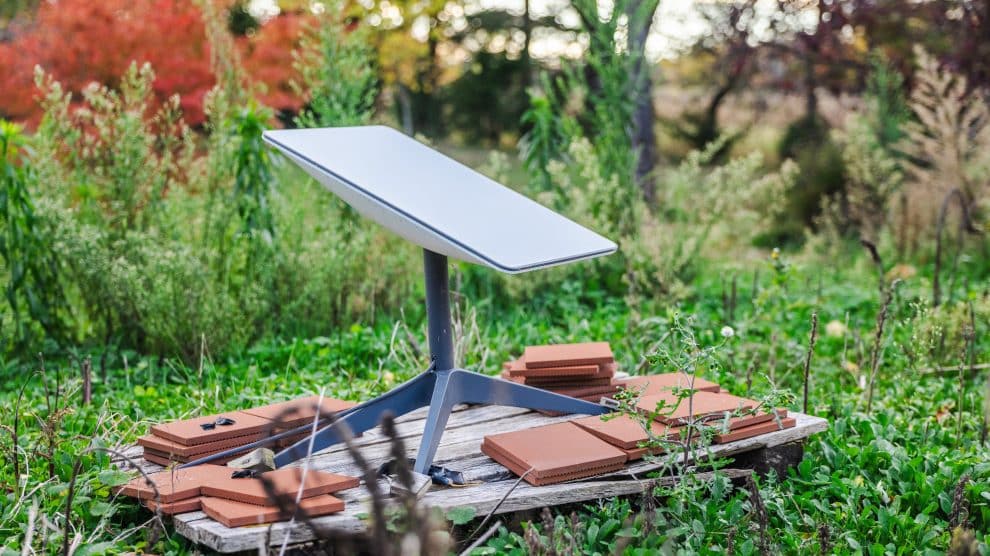
Pourtant, l’évolution du conflit ukrainien montre que cette transparence est loin d’être un absolu. Dans le domaine électromagnétique en particulier, si les premières phases du conflit ont effectivement été marquées par une grande vulnérabilité des communications militaires, les belligérants ont rapidement adapté leurs pratiques et leurs équipements, rétablissant progressivement une forme d’opacité relative. L’expérience ukrainienne suggère ainsi que la « transparence » du champ de bataille n’est pas une fatalité technologique, mais bien souvent la conséquence d’un usage inadapté ou insuffisamment maîtrisé des systèmes de communication. Cette dynamique s’inscrit dans un cadre doctrinal plus large : celui de la guerre réseaucentrée et de la maîtrise du spectre électromagnétique.
Improvisation et indiscipline
Les succès ukrainiens fin 2022 s’expliquent pour partie par l’effet de surprise et l’action d’un dispositif de renseignement multi‑capteurs efficace, complété par l’appui des services de renseignement occidentaux, qui ont donné à Kiev une image fidèle, fréquemment actualisée, du dispositif russe, garantissant sa supériorité opérationnelle à l’automne de la première année de conflit. Au sein de ce dispositif, le ROEM (Renseignement d’origine électromagnétique) joue un rôle prépondérant, tant par la masse des données collectées que par la qualité des accès disponibles.
Dans le cas ukrainien, la situation géographique du conflit a amplifié l’efficacité de ces dispositifs. La guerre se déroulant majoritairement sur le territoire ukrainien, les infrastructures de télécommunications civiles sont restées administrées par les opérateurs locaux, même dans certaines zones temporairement occupées. Toute connexion au réseau mobile devient alors potentiellement exploitable par les services de renseignement.
Car les opérateurs télécoms ont besoin de coordonner plusieurs informations clients, afin de garantir une qualité de service à ses utilisateurs. Ces derniers sont connus via plusieurs identifiants, fixes, liés soit à leurs terminaux, soit à leurs abonnement, soit à leurs localisation. Par exemple, le roaming (itinérance de données) peut fournir l’identité civile et bancaire du titulaire de l’abonnement utilisé pour la connexion, ainsi que les identifiants d’authentification (login et mail de recouvrement de mot de passe) ainsi que ceux liés au compte d’OS du terminal utilisé (Google, Windows, IOS).
La maîtrise du handover permet de suivre la localisation de chaque terminal raccordé au réseau via les LAC (Location area cell). Enfin, l’accès aux cookies complète les possibilités de renseignement par l’accès à certaines informations clefs pour leurs utilisations (localisation, photos et métadonnées associées, contacts, journaux d’appels, historique internet).
Dans le cadre du conflit ukrainien, ce type de renseignement a surtout été obtenu grâce à l’indiscipline des soldats russes. Individuellement, de nombreux soldats ont continué à utiliser leurs téléphones personnels dans la zone des combats, parfois pour accéder à des applications civiles telles que des messageries ou des services de géolocalisation, ou encore des applications de rencontres(2). Fonctionnant sur le principe du partage de la position GPS du téléphone des abonnés, ces applications de rencontres se sont révélées être de véritables mouchards, donnant la position exacte en temps réel des militaires russes utilisateurs de ces applications.
Collectivement, certains états‑majors utilisent pour la planification et la conduite des opérations des applications civiles ouvertes à l’instar d’Alpine Quest(3). Application initialement destinée aux passionnés de randonnée, elle fonctionne selon un principe collaboratif, partageant à la fois les positions des terminaux des utilisateurs, ainsi que les cartes annotées ou des itinéraires, prévus comme effectués(4). L’usage de ces logiciels ouverts pour la planification ou la navigation tactique présente des risques évidents. Le premier d’entre eux est la fuite de données tactiques. Le second danger repose sur l’exploitation par l’adversaires des failles de sécurité sur ces applications civiles non maitrisées. Plusieurs spywares(5) ont été développés afin d’accroitre les fuites de données, et la précision des renseignements issus de ces manœuvres ROEM/Cyber. La complémentarité de ces deux domaines à priori spécifique trouve ici une illustration convaincante, l’un fournissant à l’autre les accès permettant la collecte de renseignements directement actionnables.